Moduł Bezpieczeństwo i Podatności (CVE Dashboard) odpowiada za ciągłą analizę ryzyka podatnościowego w zainstalowanym na stacjach oprogramowaniu trzecim (m.in. Google Chrome, Mozilla Firefox, 7-Zip, Adobe Acrobat Reader, VLC Media Player).
System automatycznie porównuje wersje programów wykryte podczas inwentaryzacji ze zsynchronizowanym katalogiem podatności CVE oraz minimalnymi bezpiecznymi wersjami (min_safe_version), klasyfikując ryzyko według międzynarodowej skali CVSS v3.
Przejście do modułu Bezpieczeństwo
Z lewego menu nawigacyjnego wybierz Bezpieczeństwo (lub przejdź pod adres /security).
W górnej części pulpitu prezentowane są zbiorcze wskaźniki stanu cyberbezpieczeństwa floty:
- Zidentyfikowane Podatności: łączna liczba niezałatanych luk bezpieczeństwa w całej organizacji,
- Zagrożone Stacje: komputery wymagające pilnej interwencji serwisowej (aktualizacji pakietów),
- Dostępne Aktualizacje: lista gotowych do wdrożenia nowszych wersji aplikacji,
- Średni wskaźnik CVSS: ważona ocena podatności w skali 0.0 – 10.0.
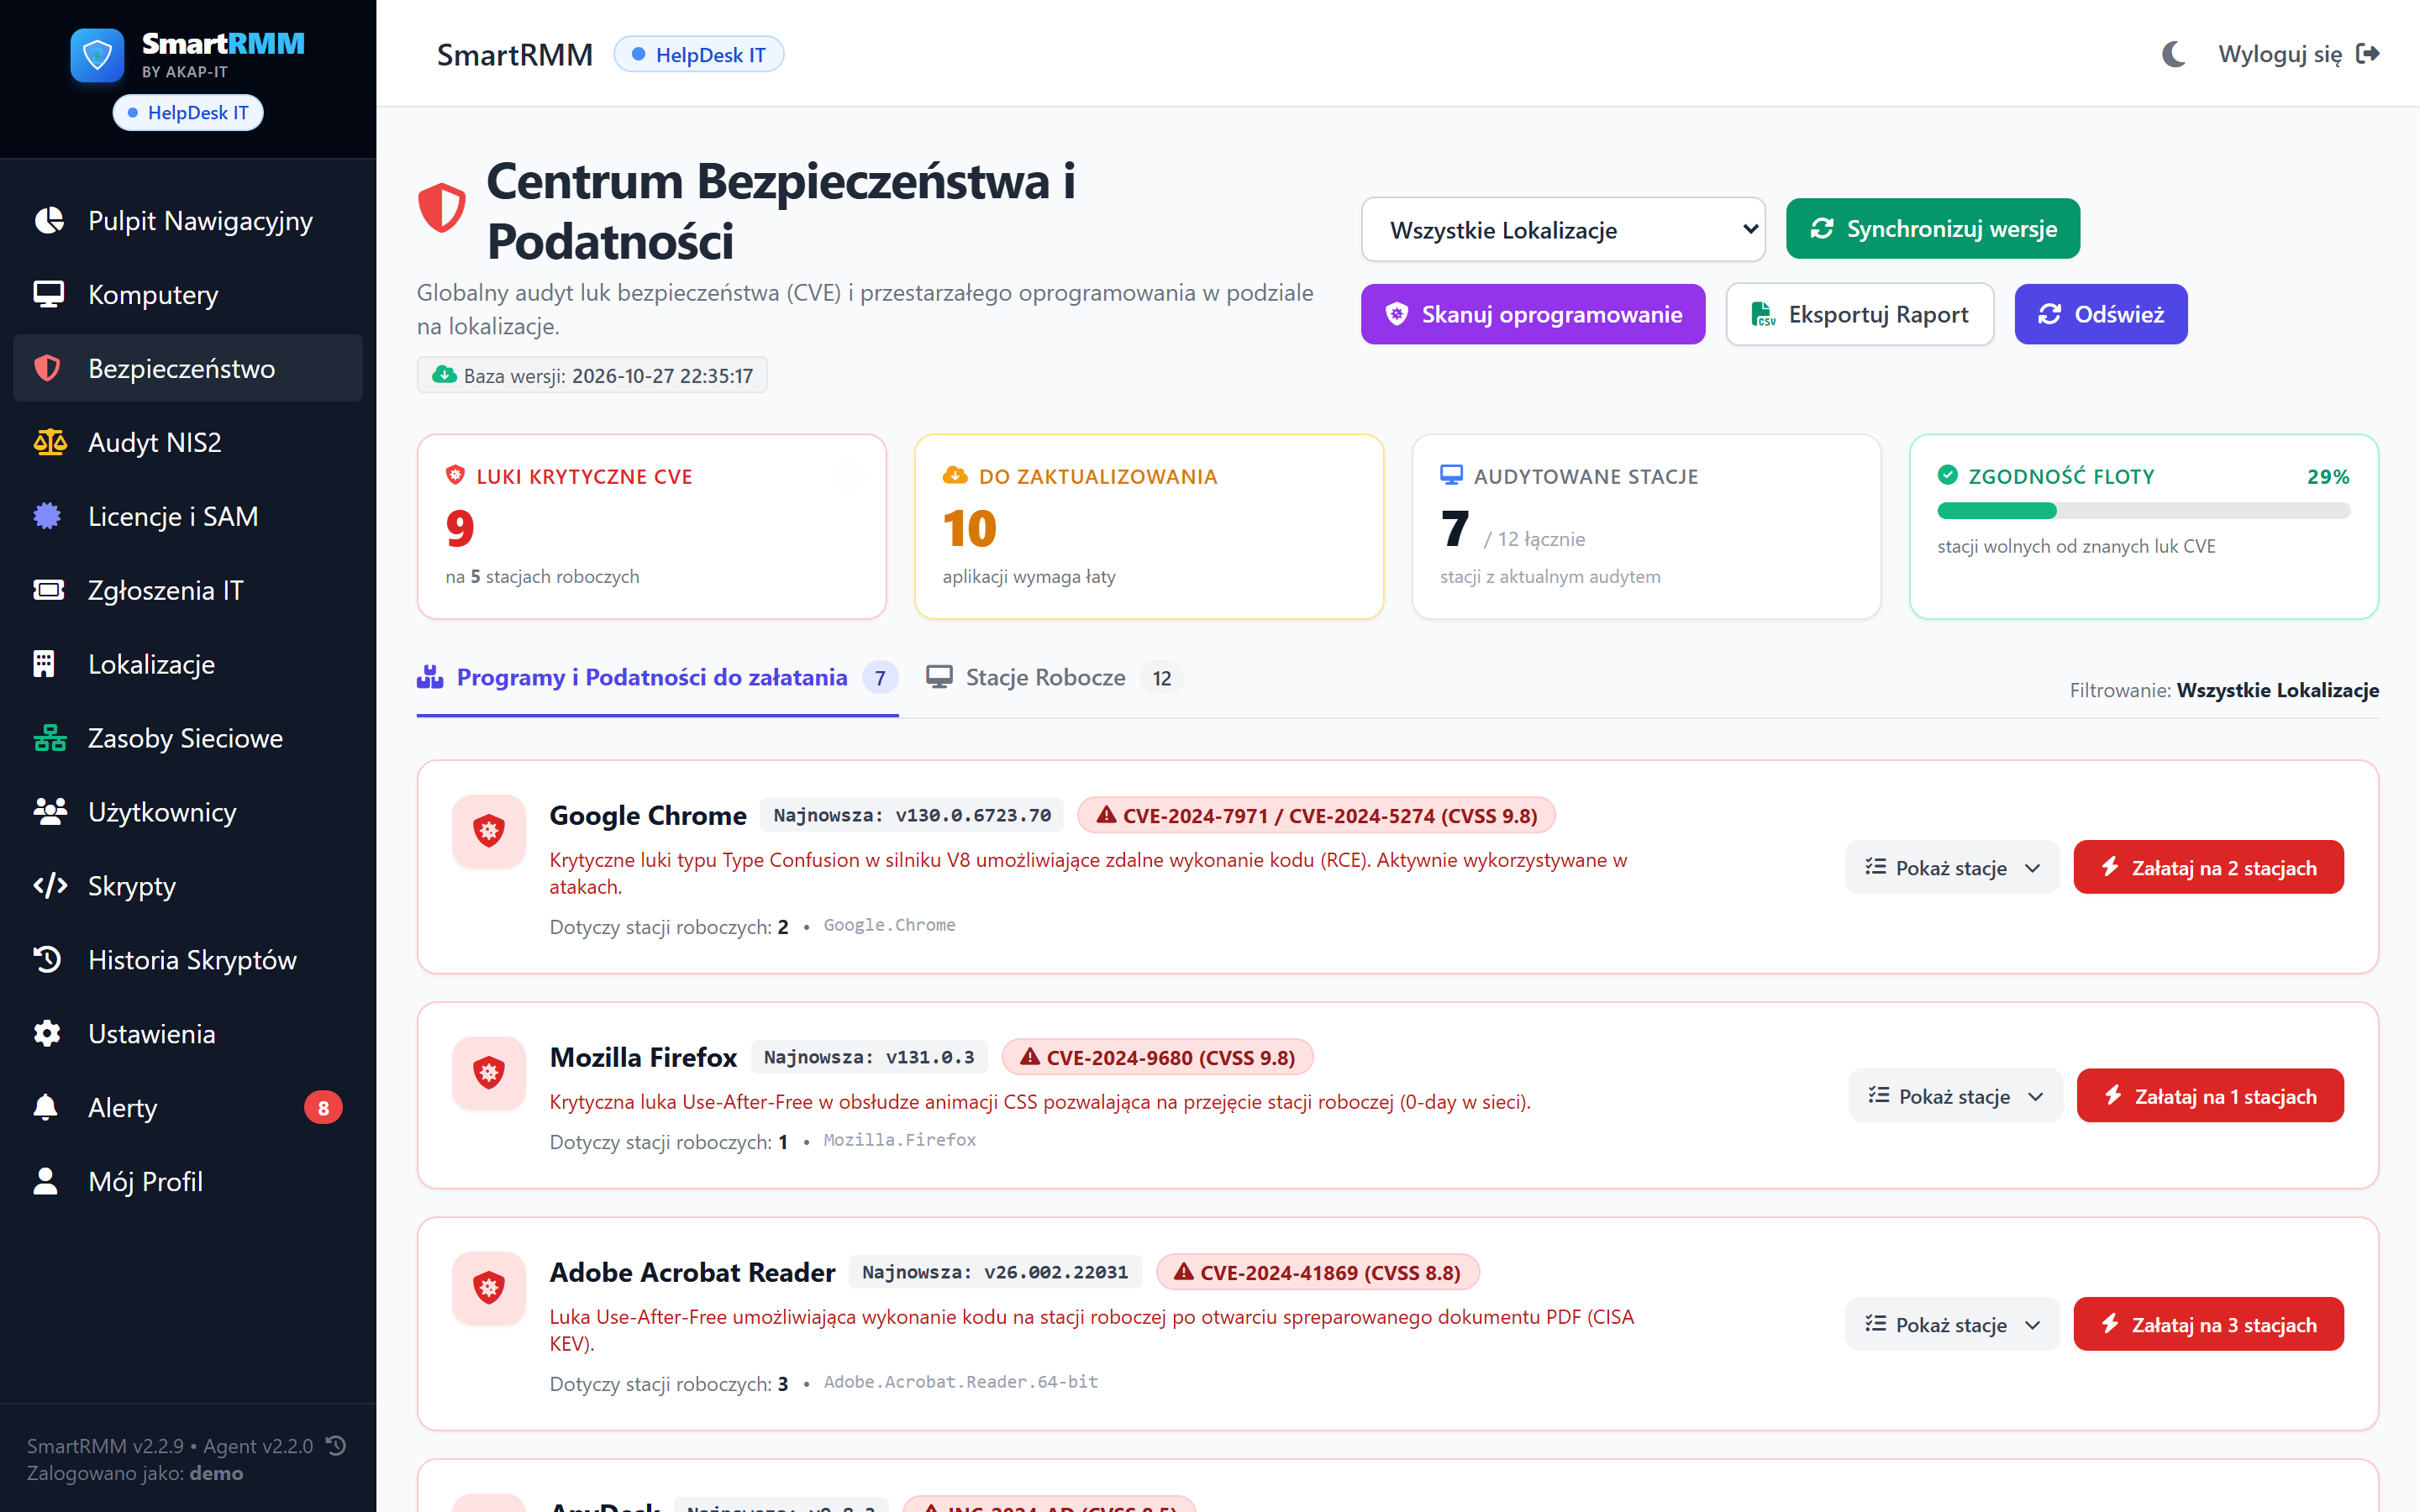
Analiza kart podatności i identyfikatorów CVE
Każda wykryta luka w oprogramowaniu posiada dedykowaną kartę analityczną zawierającą:
- Oficjalny numer CVE: np.
CVE-2024-7971(Type Confusion w silniku V8 przeglądarki Chrome) lubCVE-2022-29072(7-Zip Windows Shell privilege escalation), - Poziom zagrożenia (CVSS): punktowa ocena ryzyka w skali 0.0 - 10.0 (krytyczny, wysoki, średni),
- Opis techniczny zagrożenia: charakterystyka wektora ataku (np. zdalne wykonanie kodu RCE, ominięcie piaskownicy),
- Wykaz stacji roboczych: precyzyjną listę komputerów, na których stwierdzono obecność podatnej wersji.
Remediacja: Cicha aktualizacja podatnego pakietu 1-kliknięciem
Aby zlikwidować podatność bezpośrednio z poziomu karty ostrzeżenia:
- Kliknij przycisk Aktualizuj przez Winget znajdujący się na karcie programu lub w wierszu konkretnej stacji,
- Serwer SmartRMM automatycznie wygeneruje i cyfrowo podpisze zadanie instalacji najnowszej bezpiecznej wersji pakietu,
- Agent stacji w tle, z uprawnieniami konta SYSTEM, przeprowadzi cichą instalację bez konieczności restartu komputera i bez zakłócania pracy użytkownika,
- Po zakończeniu operacji stacja automatycznie zaktualizuje raport inwentaryzacyjny, a podatność zniknie z rejestru zagrożeń.
winget upgrade).