Moduł Wsparcie NIS2 & Rejestr Incydentów w systemie SmartRMM został zaprojektowany z myślą o wypełnieniu rygorystycznych obowiązków wynikających z unijnej Dyrektywy NIS2 (UE 2022/2555) oraz znowelizowanej polskiej Ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC).
Moduł umożliwia prowadzenie ewidencji podejrzanych zdarzeń i incydentów bezpieczeństwa, klasyfikację ich powagi (Severity), przypisanie do właściwego zespołu CSIRT poziomu krajowego (CSIRT NASK, CSIRT GOV, CSIRT MON) oraz wygenerowanie ustrukturyzowanego formularza wczesnego ostrzeżenia (Early Warning) w wymaganym prawem oknie czasowym do 24 godzin od wykrycia.
Otwarcie Rejestru Incydentów NIS2
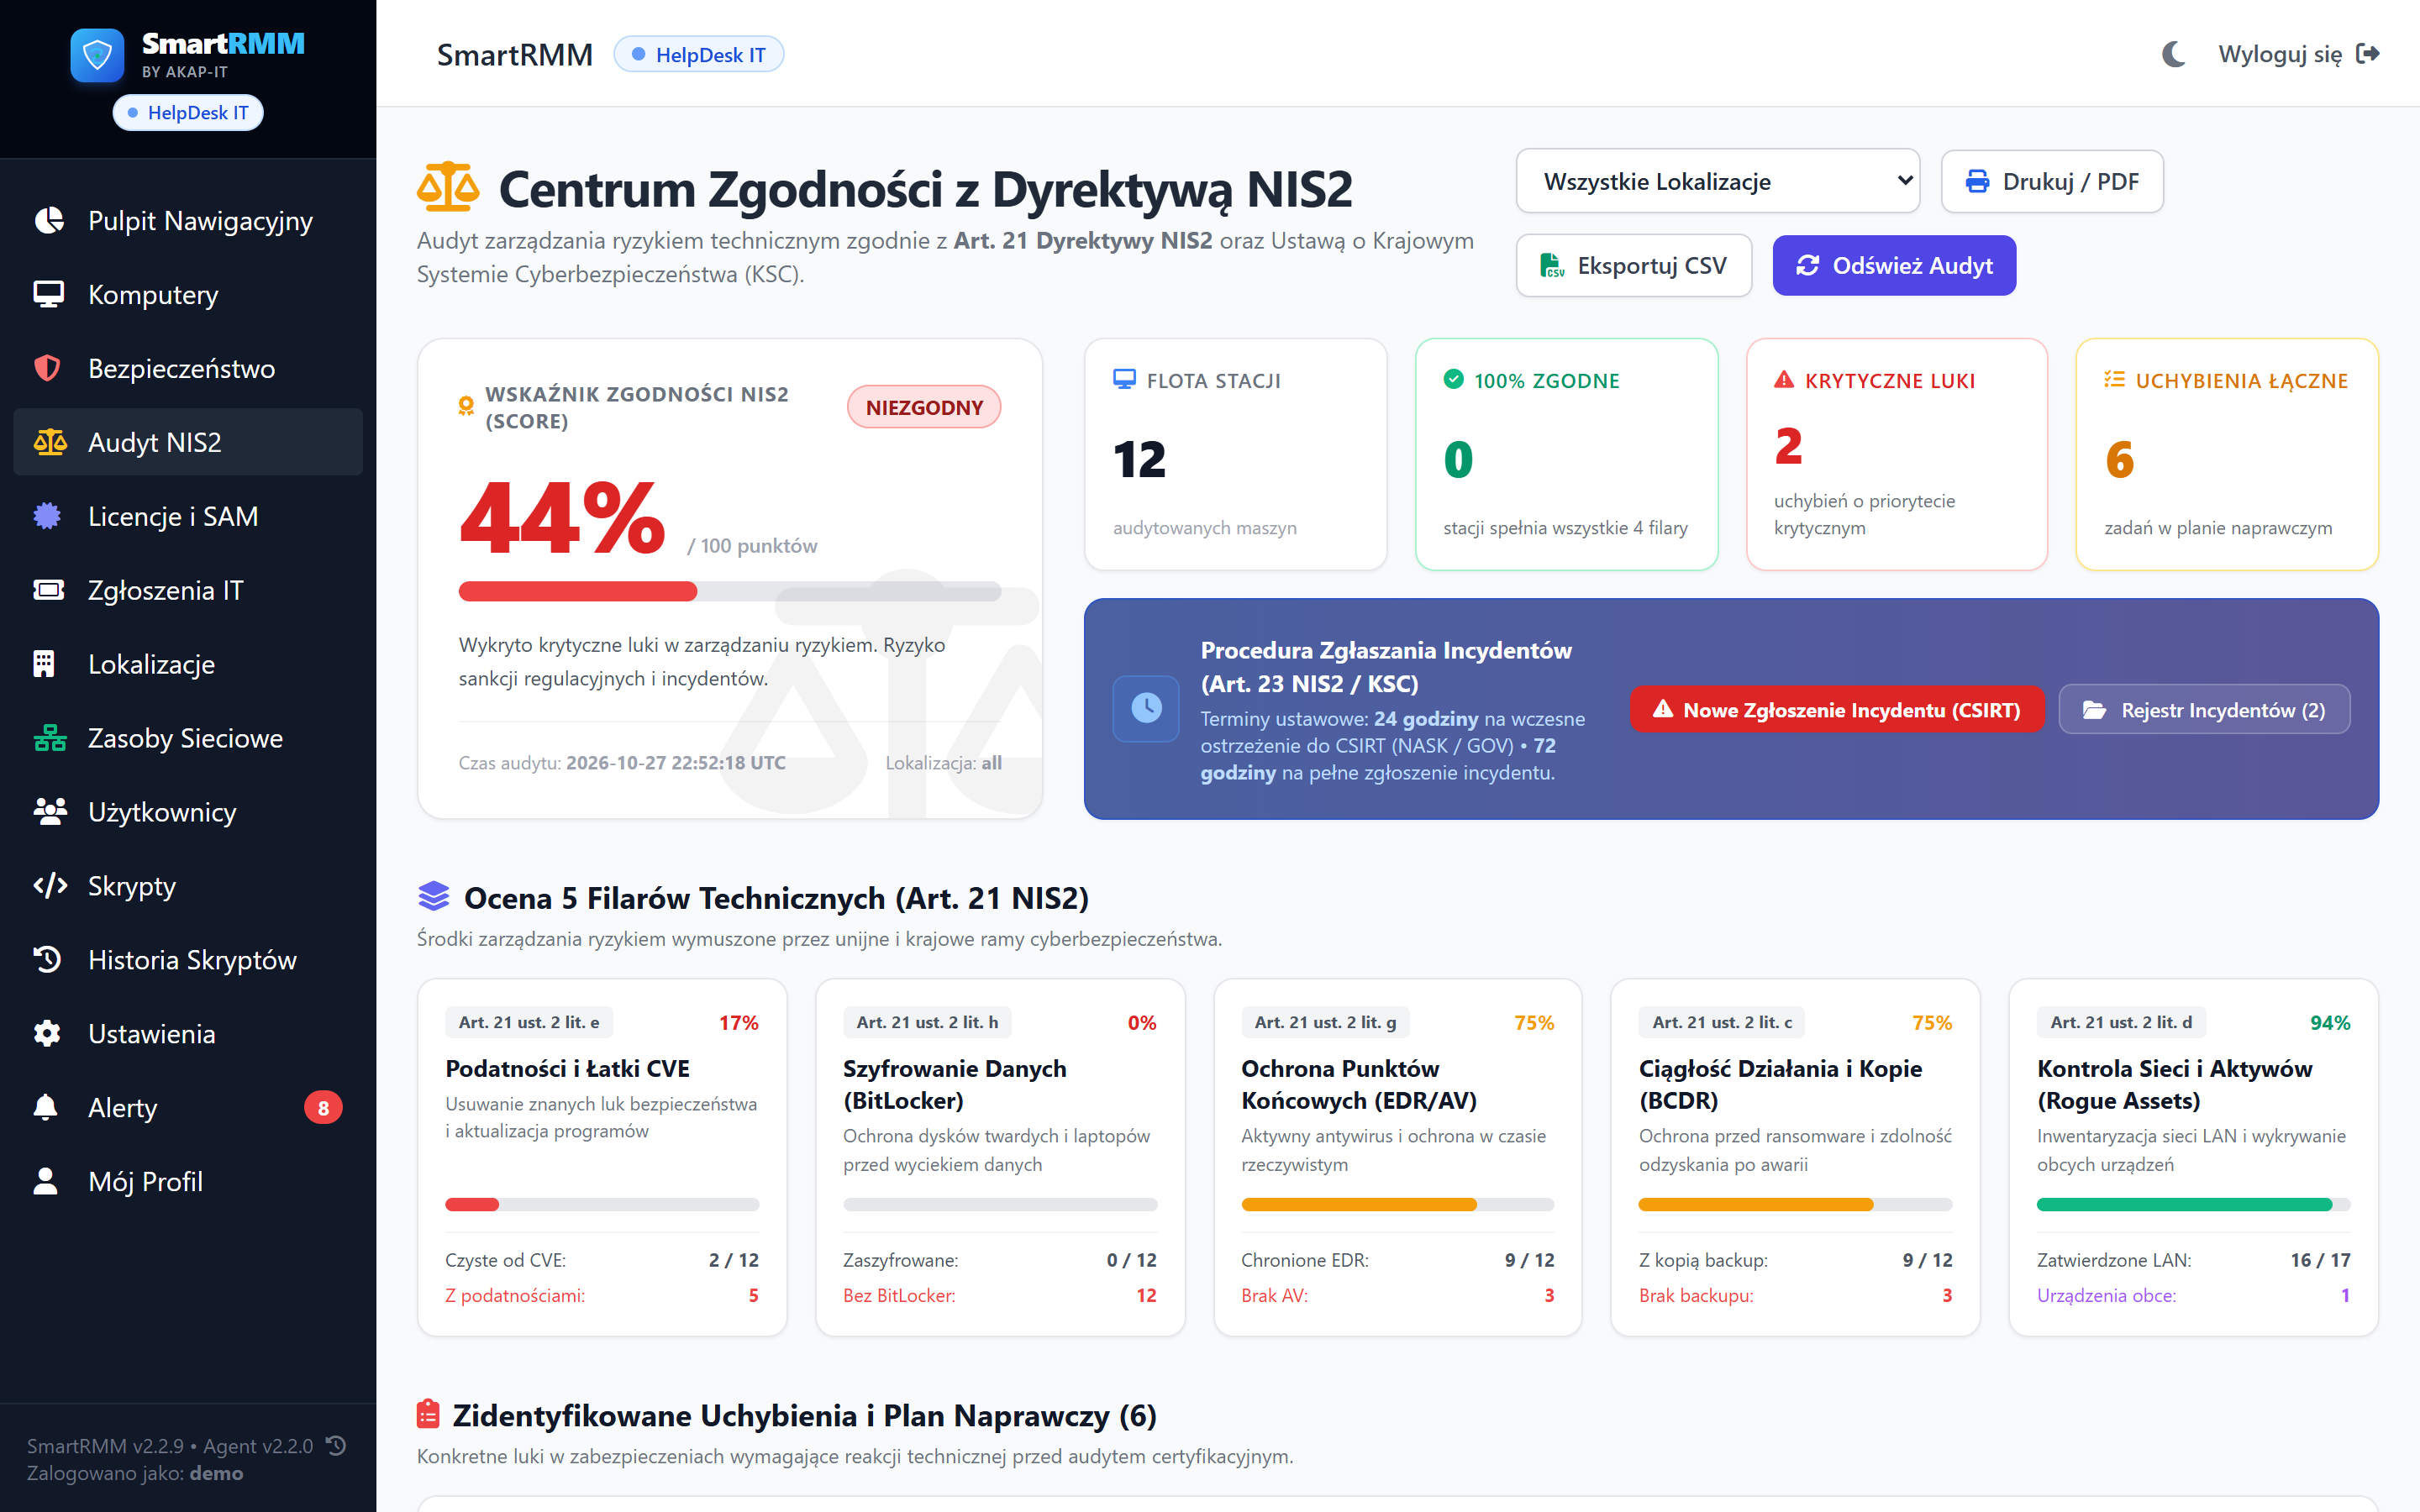
Z lewego menu nawigacyjnego wybierz Audyt NIS2 (lub przejdź pod adres /compliance/nis2).
Na ekranie pojawi się pulpit rejestru z podziałem na aktywne śledztwa, incydenty zażegnane oraz statusy zgłoszeń do organów państwowych:
Rejestracja nowego incydentu bezpieczeństwa
Po wykryciu podejrzanego zdarzenia (np. zablokowanie ataku ransomware, nieudana seria prób logowania RDP lub wyciek danych):
- Kliknij przycisk Zarejestruj Incydent,
- W formularzu podaj dane zdarzenia:
- Podmiot / Lokalizacja: wskaż organizację dotkniętą incydentem,
- Typ incydentu: np.
RANSOMWARE_ATTEMPT,UNAUTHORIZED_ACCESS,DATA_LEAK,DDOS, - Poziom wagi incydentu: Krytyczny, Wysoki, Średni, Niski (zgodnie z macierzą ryzyka NIS2),
- Właściwy zespół CSIRT: CSIRT NASK (dla sektora prywatnego i MSP), CSIRT GOV (administracja publiczna) lub CSIRT MON,
- Opis i wpływ operacyjny: zwięzła charakterystyka wektora ataku i podjętych działań izolacyjnych.
- Zatwierdź rejestrację przyciskiem Zapisz Incydent.
Zarządzanie cyklem życia incydentu
W miarę postępów prac naprawczych administrator aktualizuje status zdarzenia:
- W trakcie analizy: trwa zbieranie logów, telemetrii i izolacja zagrożonych stacji roboczych,
- Zagrożenie zażegnane: wektor ataku został zneutralizowany, trwa weryfikacja integralności systemów i kopii zapasowych,
- Rozwiązany: incydent został opanowany i zamknięty, sporządzono raport poincydentalny.